

آموزش جامع افزایش امنیت سی پنل (cPanel) در ۸ گام طلایی 🛡️
کنترل پنل cPanel محبوبترین و قدرتمندترین ابزار مدیریت هاست در جهان است. اما همین محبوبیت باعث شده تا هکرها و رباتهای مخرب همیشه به دنبال پیدا کردن راهی برای نفوذ به آن باشند. هک شدن سایت نه تنها زحمات شما را به باد میدهد، بلکه اعتبار کسبوکارتان را نیز نزد کاربران و موتورهای جستجو (سئو) از بین میبرد.
خبر خوب این است که با انجام چند تنظیم ساده در داخل خود سی پنل، میتوانید راه نفوذ هکرها را تا ۹۹٪ مسدود کنید. هرچند ما در سرورهای نگارنوین از فایروالهای قدرتمندی مانند Imunify360 برای محافظت در سطح سرور استفاده میکنیم، اما رعایت نکات امنیتی توسط خود کاربر (در سطح هاست) نیز کاملاً ضروری است.
در این مقاله، بهترین و کاربردیترین روشهای افزایش امنیت سی پنل را گامبهگام بررسی میکنیم.
۱. فعالسازی احراز هویت دو مرحلهای (Two-Factor Authentication)
سادهترین و در عین حال موثرترین راه برای جلوگیری از ورود افراد غیرمجاز به هاست، فعالسازی تایید دو مرحلهای (2FA) است. با این کار، حتی اگر کسی رمز عبور شما را داشته باشد، بدون دسترسی به موبایل شما نمیتواند وارد سی پنل شود.
-
نحوه فعالسازی: در صفحه اصلی سی پنل، به بخش Security بروید و روی Two-Factor Authentication کلیک کنید. سپس با استفاده از اپلیکیشنهایی مانند Google Authenticator در موبایل خود، بارکد نمایش داده شده را اسکن کرده و کد ۶ رقمی را وارد کنید تا فعال شود.
۲. استفاده از ابزار Password Generator
استفاده از رمزهای عبور ساده (مثل نام سایت، تاریخ تولد یا اعداد متوالی) یک اشتباه امنیتی بزرگ است. سی پنل ابزاری داخلی برای ساخت رمزهای غیرقابل حدس دارد.
-
نکته امنیتی: همیشه از رمزهایی استفاده کنید که ترکیبی از حروف بزرگ و کوچک، اعداد و علائم خاص (مثل @#$%) باشند و طول آنها حداقل ۱۲ کاراکتر باشد. برای تغییر رمز، از منوی کشویی بالای صفحه سی پنل روی نام کاربری خود کلیک کرده و Password & Security را انتخاب کنید.
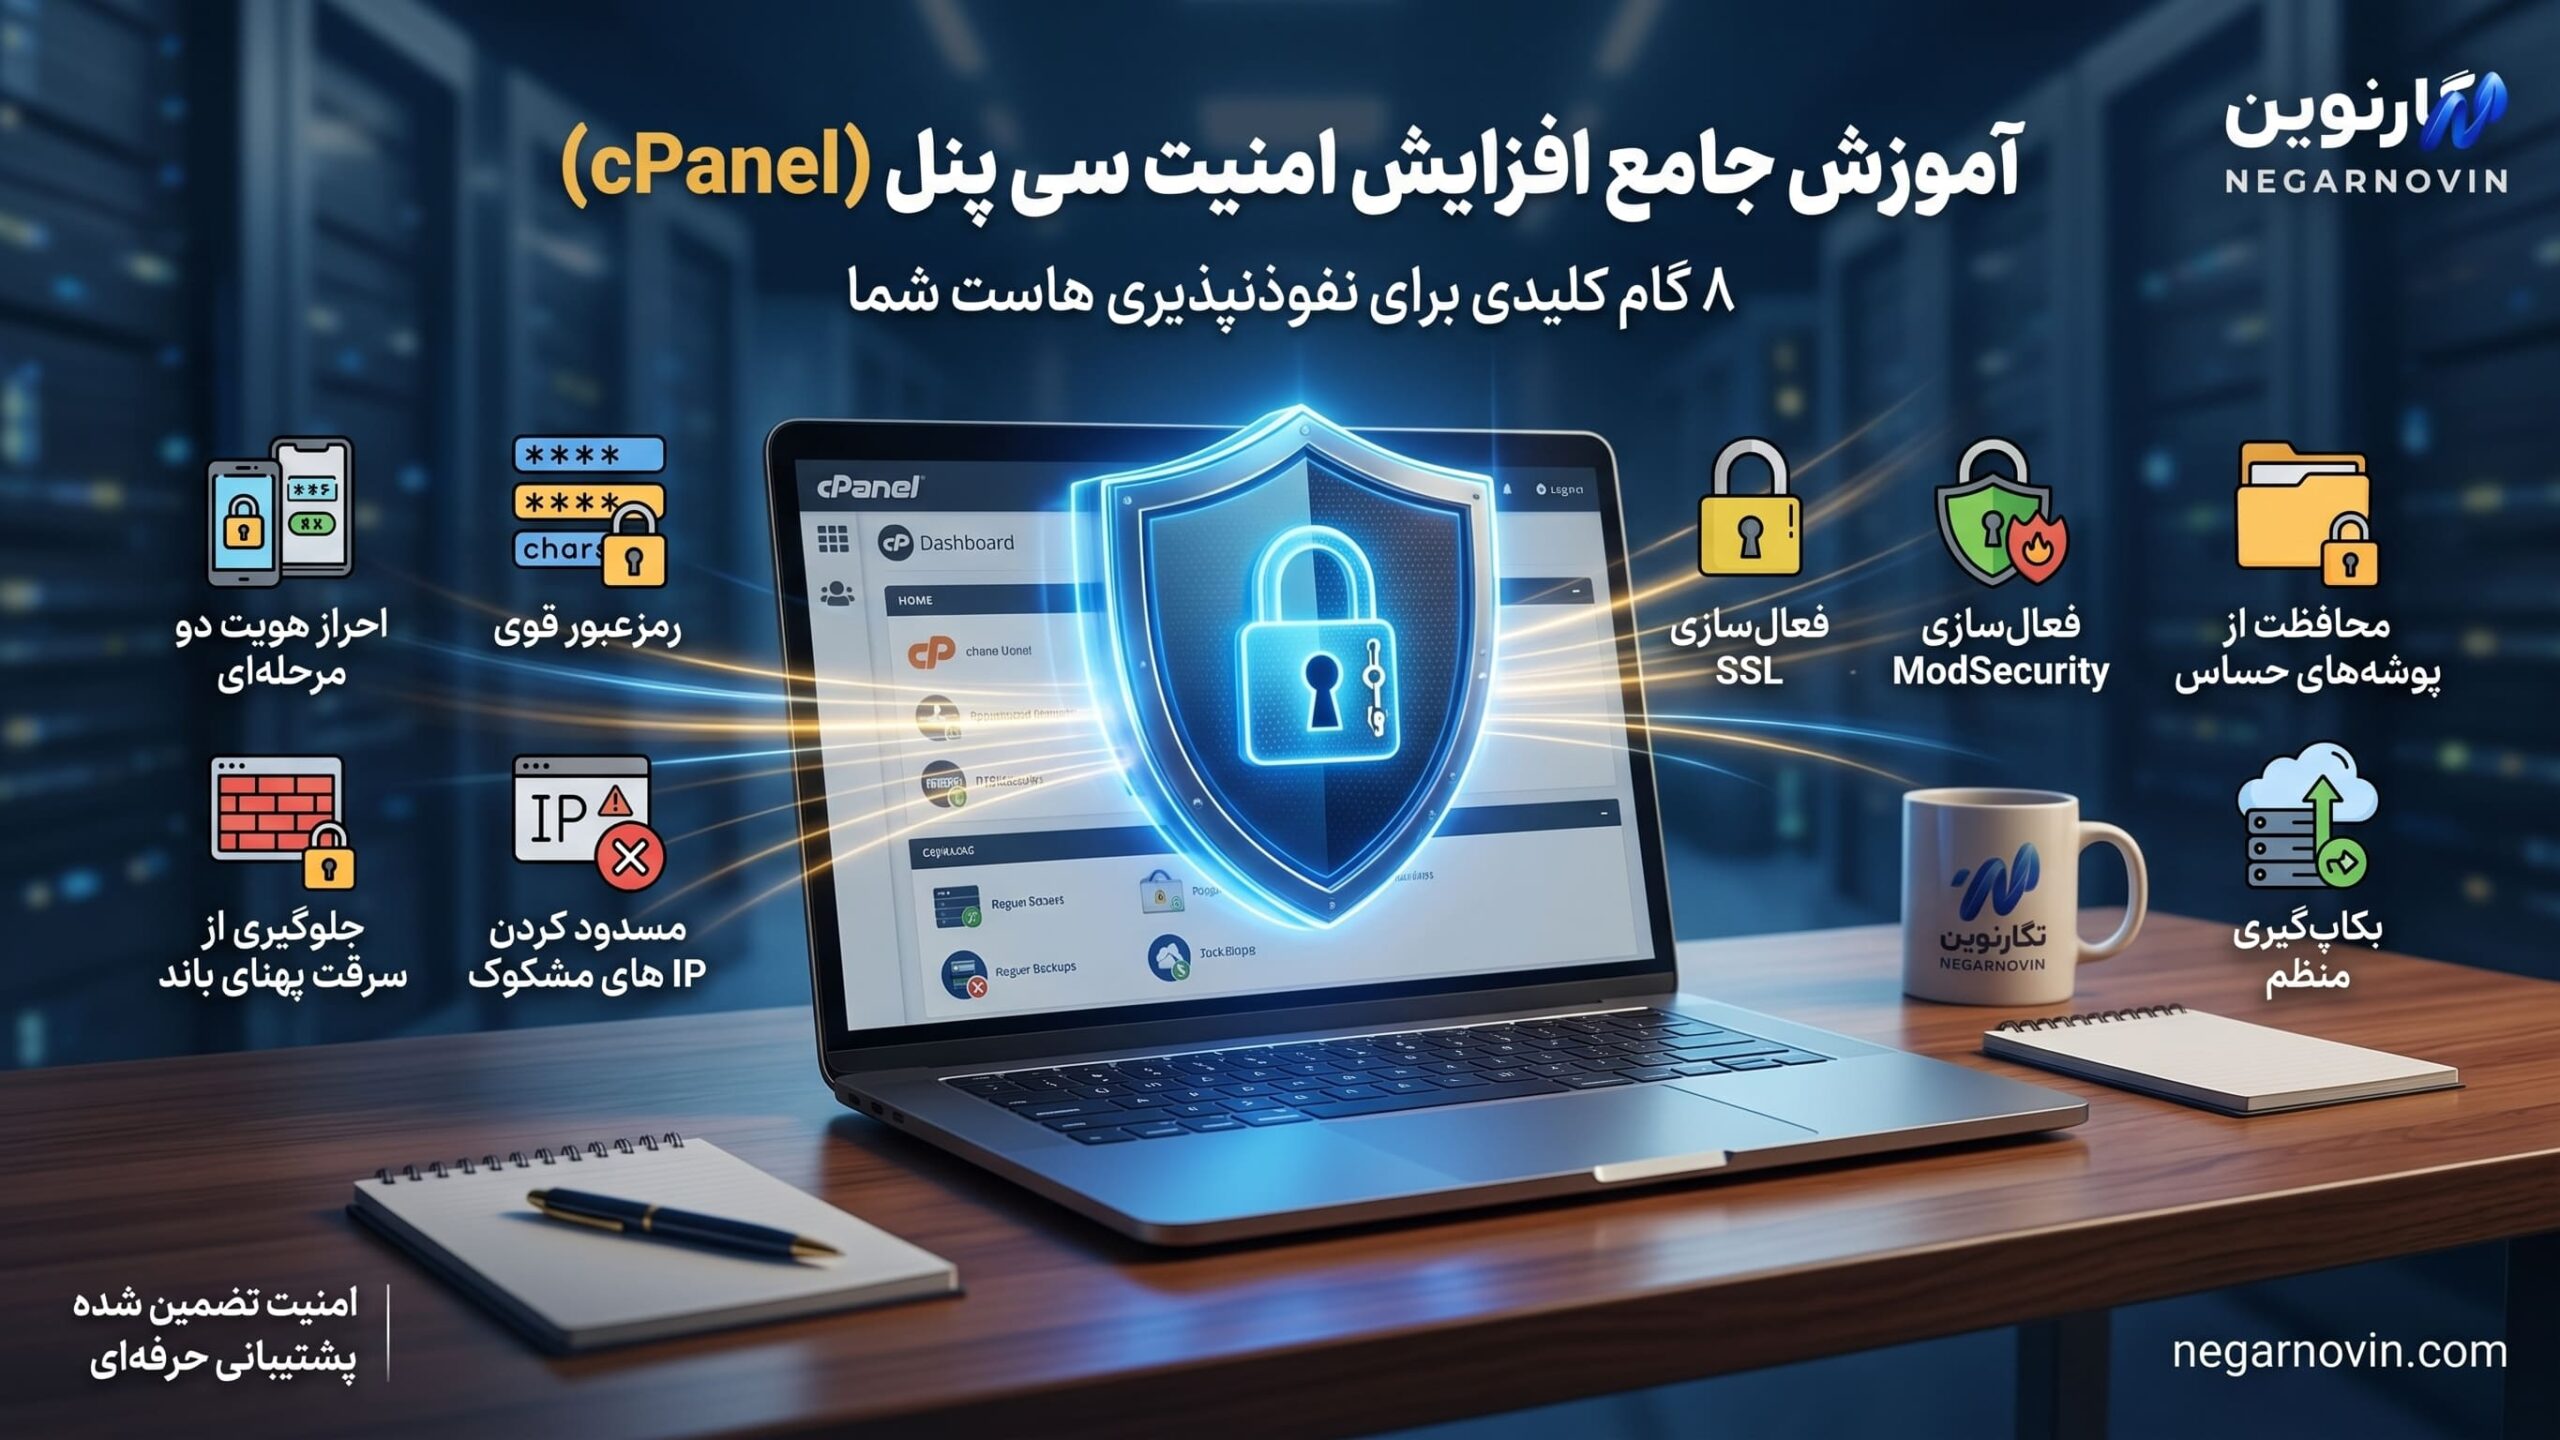
۳. روشن کردن فایروال ModSecurity
ماد سکیوریتی (ModSecurity) یک فایروال برنامههای وب (WAF) است که به صورت پیشفرض در سی پنل وجود دارد. این ابزار درخواستهای ورودی به سایت شما را بررسی کرده و حملات رایج هکرها (مانند تزریق کد یا SQL Injection) را در لحظه مسدود میکند.
-
نحوه فعالسازی: در بخش Security روی ModSecurity کلیک کنید. مطمئن شوید که وضعیت (Status) آن روی حالت On (روشن) قرار دارد.
۴. محافظت از پوشههای حساس با Directory Privacy
اگر از سیستمهای مدیریت محتوا مانند وردپرس استفاده میکنید، پوشههایی مانند wp-admin نباید در دسترس عموم باشند. با استفاده از قابلیت Directory Privacy میتوانید روی پوشههای مهم هاست خود یک رمز عبور دومای (علاوه بر رمز سایت) قرار دهید.
-
نحوه انجام: به بخش Files رفته و Directory Privacy را انتخاب کنید. پوشه مورد نظر را پیدا کرده، تیک Password protect this directory را بزنید و یک نام کاربری و رمز عبور برای آن تعریف کنید.
۵. مسدود کردن آیپیهای مشکوک (IP Blocker)
اگر متوجه شدید که از یک کشور خاص یا یک IP مشخص، حملات اسپم یا تلاشهای مکرر برای ورود به سایت شما انجام میشود، میتوانید آن را برای همیشه مسدود کنید.
-
نحوه انجام: در بخش Security، ابزار IP Blocker را باز کنید. آیپی یا رنج آیپی مخرب را وارد کرده و روی دکمه Add کلیک کنید. از این پس، آن IP هیچ دسترسی به سایت و هاست شما نخواهد داشت.
۶. فعالسازی گواهینامه امنیتی SSL
داشتن SSL (پروتکل HTTPS) نه تنها برای امنیت انتقال دادههای کاربران (مثل رمزهای عبور و اطلاعات بانکی) ضروری است، بلکه تاثیر مستقیمی روی سئوی سایت شما دارد.
-
نحوه فعالسازی: در سرورهای نگارنوین، SSL رایگان ارائه میشود. کافیست به بخش Security بروید، روی SSL/TLS Status کلیک کنید، دامنههای خود را انتخاب کرده و دکمه Run AutoSSL را بزنید.
۷. جلوگیری از سرقت پهنای باند (Hotlink Protection)
گاهی اوقات سایتهای دیگر لینک تصاویر یا ویدئوهای سایت شما را در صفحات خود کپی میکنند. این کار باعث میشود هر بار که سایت آنها لود میشود، پهنای باند و منابع هاست شما مصرف شود!
-
نحوه جلوگیری: ابزار Hotlink Protection را در بخش Security سی پنل پیدا کرده و آن را Enable کنید. با این کار، سایتهای دیگر نمیتوانند مستقیماً از فایلهای شما استفاده کنند.
۸. بکاپگیری منظم؛ آخرین خط دفاعی!
هرچقدر هم که امنیت بالایی داشته باشید، باز هم باید برای روز مبادا آماده باشید. داشتن بکاپ به شما اطمینان میدهد که در صورت بروز هرگونه مشکل (از هک شدن گرفته تا اشتباهات انسانی در پاک کردن فایلها)، میتوانید سایت را به سرعت به حالت قبل برگردانید.
-
از ابزار Backup یا Backup Wizard در سی پنل استفاده کنید و همیشه یک نسخه از فول بکاپ سایت خود را در فضایی خارج از هاست (مثل سیستم شخصی خودتان یا یک هاست بکاپ مجزا) ذخیره کنید.
سخن پایانی
تامین امنیت هاست یک فرآیند همیشگی است، نه یک کار یکباره. با انجام این ۸ مرحله ساده در کنترل پنل cPanel، دیوار امنیتی سایت خود را به شدت نفوذناپذیر خواهید کرد. فراموش نکنید که انتخاب یک شرکت هاستینگ معتبر که سرورهای خود را با ابزارهای حرفهای مانیتور و ایمنسازی کند، مهمترین قدم است. در نگارنوین، ما با پیکربندی تخصصی سرورها و استفاده از فایروالهای پیشرفته، امنیت کسبوکار آنلاین شما را تضمین میکنیم.
سوالات متداول
فعالسازی احراز هویت دو مرحلهای (Two-Factor Authentication)؟
سادهترین و در عین حال موثرترین راه برای جلوگیری از ورود افراد غیرمجاز به هاست، فعالسازی تایید دو مرحلهای (2FA) است. با این کار، حتی اگر کسی رمز عبور شما را داشته باشد، بدون دسترسی به موبایل شما نمیتواند وارد سی پنل شود.