


نحوه نصب WGDashboard – یک رابط کاربری وب متن باز برای WireGuard VPN
راه اندازی WGDashboard در اوبونتو ۲۴.۰۴ با Docker، Traefik و Let’s Encrypt SSL.
WGDashboard یک رابط وب متن باز است که مدیریت سرورهای WireGuard VPN را ساده می کند. این رابط یک داشبورد متمرکز ارائه می دهد که در آن مدیران می توانند رابط ها را ایجاد کنند، پیکربندی های کلاینت را ایجاد کنند، همتایان فعال را رصد کنند و ترافیک VPN را از یک مکان واحد مدیریت کنند.
این مقاله نحوه استقرار WGDashboard در اوبونتو ۲۴.۰۴ را با استفاده از Docker Compose با Traefik به عنوان یک پروکسی معکوس نشان می دهد. Traefik به طور خودکار گواهینامه های HTTPS را از طریق Let’s Encrypt ارائه می دهد و راه اندازی را ساده کرده و دسترسی به داشبورد را ایمن می کند. در پایان این راهنما، شما یک نمونه WGDashboard کاملاً کانتینر شده را مستقر می کنید، رابط های WireGuard را پیکربندی می کنید و کلاینت ها را به سرور VPN خود متصل می کنید.
پیش نیازها #
قبل از شروع، شما نیاز دارید:
- به عنوان یک کاربر غیر ریشه با امتیازات sudo به یک سرور مبتنی بر اوبونتو ۲۴.۰۴ دسترسی داشته باشید.
- داکر و داکر کامپوز را نصب کنید.
- یک رکورد دامنه A که به آدرس IP سرور شما اشاره می کند پیکربندی کنید (برای مثال،
wgdashboard.example.com).
تنظیم ساختار دایرکتوری و متغیرهای محیطی #
در این بخش، ساختار دایرکتوری مورد نیاز برای WGDashboard را آماده می کنید و متغیرهای محیطی را در یک فایل .env تعریف می کنید.
- ساختار دایرکتوری برای WGDashboard ایجاد کنید.console
$ mkdir -p ~/wgdashboard/{conf,data}
این دایرکتوری ها انواع مختلفی از داده ها را ذخیره می کنند:
- conf: شامل فایل های پیکربندی WireGuard از
/etc/wireguard. است. - data: داده ها، پایگاه داده و تنظیمات برنامه WGDashboard را ذخیره می کند.
- conf: شامل فایل های پیکربندی WireGuard از
- به پوشه
wgdashboardبروید.console$ cd ~/wgdashboard
- یک فایل
.envایجاد کنید.console$ nano .env - متغیرهای زیر را اضافه کنید.ini
DOMAIN=wgdashboard.example.com
LETSENCRYPT_EMAIL=[email protected]
جایگزین کردن:
wgdashboard.example.comبا دامنه شما.[email protected]با ایمیل شما.
فایل را ذخیره کنید و ببندید.
فعال کردن IP Forwarding روی میزبان #
WireGuard برای هدایت ترافیک کلاینت VPN به شبکه های خارجی، به فورواردینگ IPv4 نیاز دارد. قبل از استقرار WGDashboard، فورواردینگ را روی میزبان فعال کنید.
- فعال کردن قابلیت ارسال IPv4 در پیکربندی هسته.console
$ echo "net.ipv4.ip_forward=1" | sudo tee -a /usr/lib/sysctl.d/99-custom.conf
- تغییرات sysctl را بدون راه اندازی مجدد اعمال کنید.console
$ sudo sysctl --system
نصب WGDashboard با Docker Compose #
در این بخش، شما پشته Docker Compose را که WGDashboard را پشت Traefik اجرا می کند، ایجاد و مستقر می کنید. Docker Compose هر دو کانتینر را مدیریت می کند، متغیرهای محیطی را از فایل.env شما اعمال می کند و به طور خودکار مسیریابی HTTPS را از طریق Traefik پیکربندی می کند.
- یک مانیفست جدید Docker Compose ایجاد کنید.console
$ nano docker-compose.yaml - محتوای زیر را اضافه کنید.yaml
services:
 traefik:
 image: traefik:v3.6
 container_name: traefik
 command:
 - "--providers.docker=true"
 - "--providers.docker.exposedbydefault=false"
 - "--entrypoints.web.address=:80"
 - "--entrypoints.websecure.address=:443"
 - "--entrypoints.web.http.redirections.entrypoint.to=websecure"
 - "--entrypoints.web.http.redirections.entrypoint.scheme=https"
 - "--certificatesresolvers.letsencrypt.acme.httpchallenge=true"
 - "--certificatesresolvers.letsencrypt.acme.httpchallenge.entrypoint=web"
 - "--certificatesresolvers.letsencrypt.acme.email=${LETSENCRYPT_EMAIL}"
 - "--certificatesresolvers.letsencrypt.acme.storage=/letsencrypt/acme.json"
 ports:
 - "80:80"
 - "443:443"
 volumes:
 - "letsencrypt:/letsencrypt"
 - "/var/run/docker.sock:/var/run/docker.sock:ro"
 restart: unless-stopped

 wgdashboard:
 image: ghcr.io/wgdashboard/wgdashboard:latest
 container_name: wgdashboard
 hostname: wgdashboard
 expose:
 - "10086"
 ports:
 - "51820:51820/udp"
 volumes:
 - "./conf:/etc/wireguard"
 - "./data:/data"
 cap_add:
 - NET_ADMIN
 sysctls:
 - net.ipv4.ip_forward=1
 labels:
 - "traefik.enable=true"
 - "traefik.http.routers.wgdashboard.rule=Host(`${DOMAIN}`)"
 - "traefik.http.routers.wgdashboard.entrypoints=websecure"
 - "traefik.http.routers.wgdashboard.tls.certresolver=letsencrypt"
 - "traefik.http.services.wgdashboard.loadbalancer.server.port=10086"
 restart: unless-stopped

volumes:
 letsencrypt:
فایل را ذخیره کنید و ببندید.
این مانیفست تصریح می کند:
- services: دو کانتینر، پلتفرم مدیریت VPN را ارائه می دهند:
- traefik: Processes incoming connections, provisions TLS certificates, and routes traffic to WGDashboard.
- wgdashboard: اتصالات ورودی را پردازش می کند، گواهینامه های TLS را فراهم می کند و ترافیک را به WGDashboard هدایت می کند.
- image: ایمیج WGDashboard شامل محیط اجرایی کامل به همراه ابزارهای WireGuard است.
- container_name: قراردادهای نامگذاری منسجم، مدیریت کانتینر را ساده می کنند.
- command (Traefik): ادغام Docker را فعال می کند، شنودکننده های دو پورت (۸۰/۴۴۳) را پیکربندی می کند، تغییر مسیر پروتکل را اعمال می کند و اتوماسیون گواهی Let’s Encrypt را فعال می کند.
- ports: Traefik پروتکل HTTP/HTTPS را برای رابط وب ارائه می دهد. WGDashboard پورت UDP ۵۱۸۲۰ را برای اتصالات WireGuard VPN ارائه می دهد.
- expose (WGDashboard): پورت ۱۰۰۸۶ را در شبکه کانتینر برای دسترسی Traefik باز می کند.
- volumes: فایل های اتصال (
./conf,./data) پیکربندی های WireGuard و داده های برنامه را در طول راه اندازی مجدد حفظ می کنند. volume نامگذاری شدهletsencryptداده های گواهی را حفظ می کند. - cap_add: قابلیت
NET_ADMINمورد نیاز برای WireGuard جهت مدیریت رابط های شبکه درون کانتینر را اعطا می کند. - sysctls: ارسال IP را در داخل کانتینر برای مسیریابی VPN فعال می کند.
- labels (WGDashboard): دستورالعمل های مسیریابی Traefik که پروکسی را فعال می کنند، تطبیق نام میزبان را مشخص می کنند، گواهی های SSL را پیوست می کنند و پورت backend را تعریف می کنند.
- restart: unless-stopped: بازیابی خودکار پس از خرابی یا راه اندازی مجدد سیستم را پیاده سازی می کند.
- services: دو کانتینر، پلتفرم مدیریت VPN را ارائه می دهند:
- سرویس ها را ایجاد و شروع کنید.console
$ docker compose up -d - تأیید کنید که سرویس ها در حال اجرا هستند.console
$ docker compose psخروجی:
NAME IMAGE COMMAND SERVICE CREATED STATUS PORTS
traefik traefik:v3.6 "/entrypoint.sh --pr…" traefik 30 seconds ago Up 29 seconds 0.0.0.0:80->80/tcp, 0.0.0.0:443->443/tcp
wgdashboard ghcr.io/wgdashboard/wgdashboard:latest "/bin/bash /entrypoi…" wgdashboard 30 seconds ago Up 29 seconds 0.0.0.0:51820->51820/udp, 10086/tcp
هر دو کانتینر عملیاتی هستند. WGDashboard پیکربندی های WireGuard را مدیریت می کند در حالی که Traefik اتصالات HTTPS را روی پورت های ۸۰ و ۴۴۳ مدیریت می کند.
- گزارش های مربوط به سرویس ها را مشاهده کنید.console
$ docker compose logsبرای اطلاعات بیشتر در مورد مدیریت پشته Docker Compose، به مقاله نحوه استفاده از Docker Compose مراجعه کنید.
دسترسی به داشبورد WG #
در این بخش، به رابط وب WGDashboard دسترسی پیدا می کنید و تنظیمات اولیه مدیریت را تکمیل می کنید. پس از ورود به سیستم، می توانید رابط های WireGuard را مدیریت کنید، کلاینت های همتا ایجاد کنید و فعالیت VPN را از یک داشبورد متمرکز نظارت کنید.
- WGDashboard را در مرورگر وب خود باز کنید.
https://wgdashboard.example.com
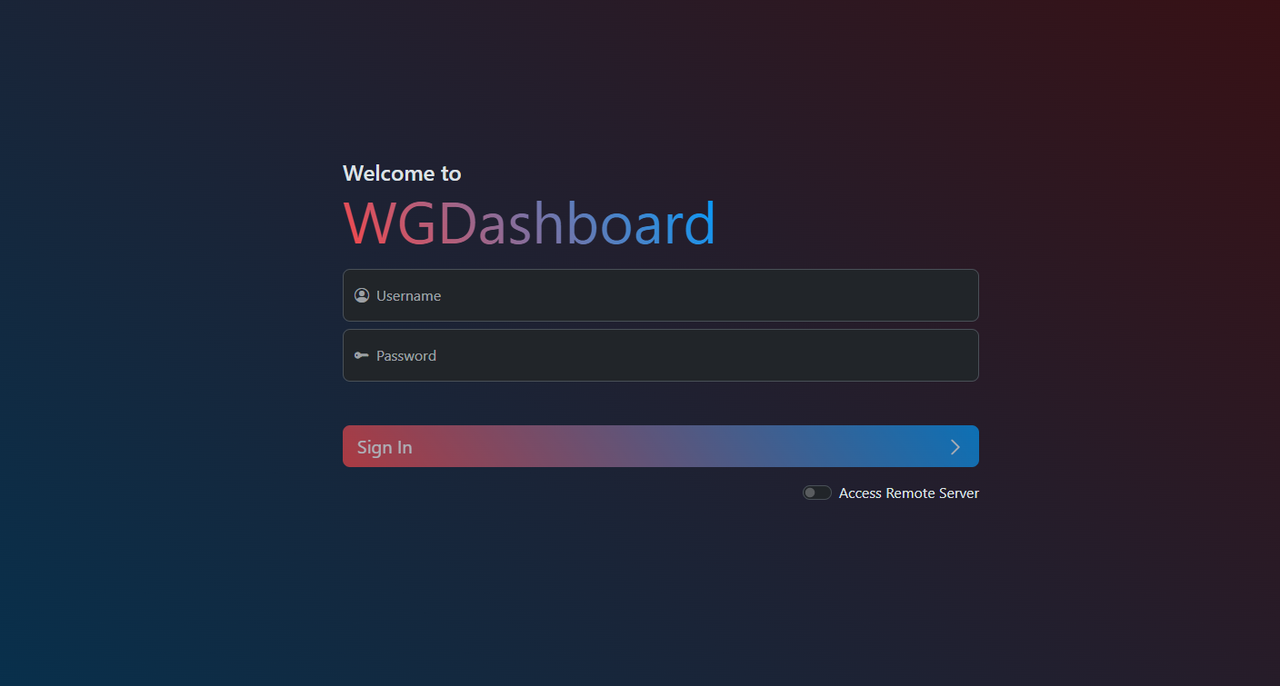
آموزش نصب WGDashboard - با اطلاعات پیش فرض وارد شوید.
- Username:
admin - Password:
admin
- Username:
- در صورت درخواست، یک حساب کاربری مدیر جدید ایجاد کنید. در صورت تمایل، احراز هویت چند عاملی (MFA) را پیکربندی کنید یا برای رد شدن، روی «I don’t need MFA» کلیک کنید.
- برای پیکربندی گزینه های WGDashboard از جمله پیش فرض های همتا، تنظیمات DNS و SMTP برای اعلان های ایمیل، به Settings بروید.
پیکربندی پیش فرض کلاینت WireGuard را فعال کنید #
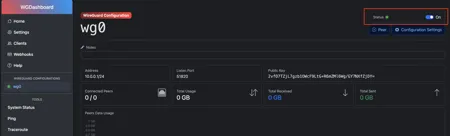
به طور پیش فرض، WGDashboard یک پیکربندی WireGuard(wg0) ایجاد می کند اما به طور خودکار آن را فعال نمی کند. در این بخش، پیکربندی پیش فرض را فعال می کنید تا رابط WireGuard فعال و آماده پذیرش اتصالات کلاینت شود.
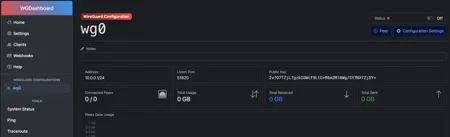
- به بخش WireGuard Configurations بروید و روی
wg0کلیک کنید تا تنظیمات آن باز شود. - برای فعال کردن پیکربندی WireGuard، کلید وضعیت Status را تغییر دهید.
پس از فعال شدن پیکربندی WireGuard، رابط
wg0درون کانتینر docker ایجاد می شود و شروع به گوش دادن به پورت UDP پیکربندی شده می کند.
ایجاد پیکربندی جدید WireGuard #
در این بخش، شما یک رابط WireGuard جدید ایجاد می کنید که مستقل از پیکربندی پیش فرض عمل می کند. این رویکرد به شما امکان می دهد کلاینت ها، محیط ها یا سیاست های مسیریابی را بدون تغییر رابط های موجود، از هم جدا کنید.
- به Home بروید و روی + Configuration کلیک کنید.
- رابط را پیکربندی کنید.
از مقادیر مثال زیر استفاده کنید:
- Name:
wg1 - Listen Port:
51830 - IP Address/CIDR:
10.1.0.1/24
- Name:
- برای ایجاد رابط WireGuard روی Save کلیک کنید.
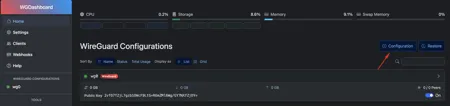
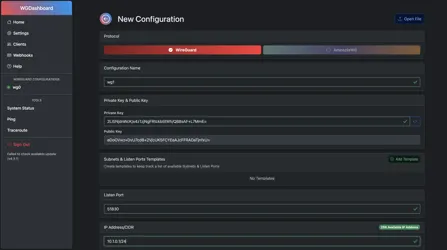
هر رابط WireGuard باید از یک پورت UDP و محدوده آدرس IP منحصر به فرد استفاده کند. هنگام افزودن رابط های اضافی، بخش ports Docker Compose را به روزرسانی کرده و قوانین فایروال را بر اساس آن تنظیم کنید.
ایجاد Client Peers #
در این بخش، شما برای رابط WireGuard، کلاینت های همتا ایجاد می کنید و فایل های پیکربندی را که کلاینت ها برای اتصال به VPN استفاده می کنند، تولید می کنید.
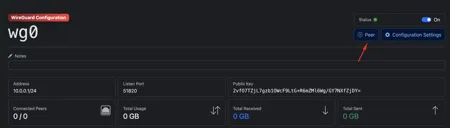
- از Home ، رابط WireGuard مورد نظر خود را انتخاب کنید (برای مثال، wg0).
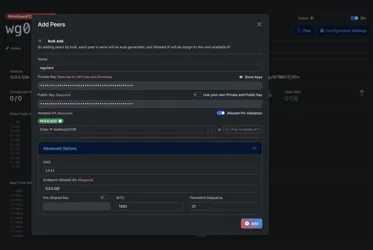
- برای افزودن کلاینت جدید، روی + Peer کلیک کنید.
- نام کلاینت (مثلاً
wgclient) را وارد کنید و IP های مجاز را پیکربندی کنید. از گزینه های پیشرفته برای Advanced Options DNS استفاده کنید. - برای ایجاد peer روی Add کلیک کنید.
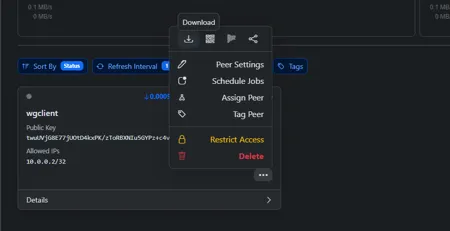
- روی منوی
...در همتا کلیک کنید و برای خروجی گرفتن از فایل پیکربندی کلاینت، Download را انتخاب کنید.فایل پیکربندی دانلود شده شامل کلیدها، جزئیات نقطه پایانی و اطلاعات مسیریابی مورد نیاز برای اتصال کلاینت به VPN است.
اتصال کلاینت ها به VPN #
در این بخش، پیکربندی WireGuard تولید شده را به یک دستگاه کلاینت وارد می کنید و یک اتصال VPN امن به سرور برقرار می کنید.
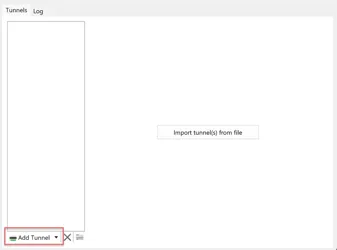
- کلاینت WireGuard را برای دستگاه خود (ویندوز، macOS، لینوکس، iOS یا اندروید) دانلود کنید.
- فایل پیکربندی کلاینت دانلود شده از WGDashboard را وارد کنید.
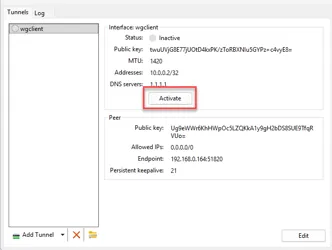
- برای اتصال به VPN، روی Activate کلیک کنید.
- با بررسی آدرس IP عمومی خود، اتصال VPN را تأیید کنید.console
$ curl ifconfig.me/ipخروجی باید آدرس IP عمومی سرور VPN شما را نشان دهد.
- با رفتن به بخش Clients یا انتخاب Details برای یک همتای خاص، اتصالات فعال را در WGDashboard رصد کنید.
نتیجه گیری #
شما با موفقیت WGDashboard را با استفاده از Docker Compose به همراه Traefik به عنوان یک پروکسی معکوس و SSL خودکار از طریق Let’s Encrypt مستقر کرده اید. این تنظیمات کانتینری، یک رابط مبتنی بر وب برای مدیریت رابط های WireGuard، ایجاد پیکربندی های کلاینت و نظارت بر اتصالات VPN فراهم می کند. برای ویژگی های پیشرفته از جمله دسترسی به API و مدیریت چند سرور، به مستندات WGDashboard مراجعه کنید.


