

آموزش جامع و حرفهای نصب و کانفیگ اوبونتو ۲۶ (Ubuntu ۲۶.۰۴ LTS) روی سرور 🐧
اوبونتو ۲۶ (Ubuntu ۲۶.۰۴ LTS) به عنوان جدیدترین نسخه با پشتیبانی بلندمدت شرکت کانونیکال، استانداردهای جدیدی را در امنیت هسته لینوکس، مدیریت پکیجها و مصرف بهینه منابع برای سرورها تعریف کرده است. فرقی نمیکند قصد راهاندازی یک وبسرور پربازدید (Nginx/Apache)، کلاستر دیتابیس، زیرساخت داکر (Docker) یا محیط توسعه هوش مصنوعی را داشته باشید؛ اوبونتو ۲۶ قدرتمندترین و پایدارترین بستر نرمافزاری شما خواهد بود.
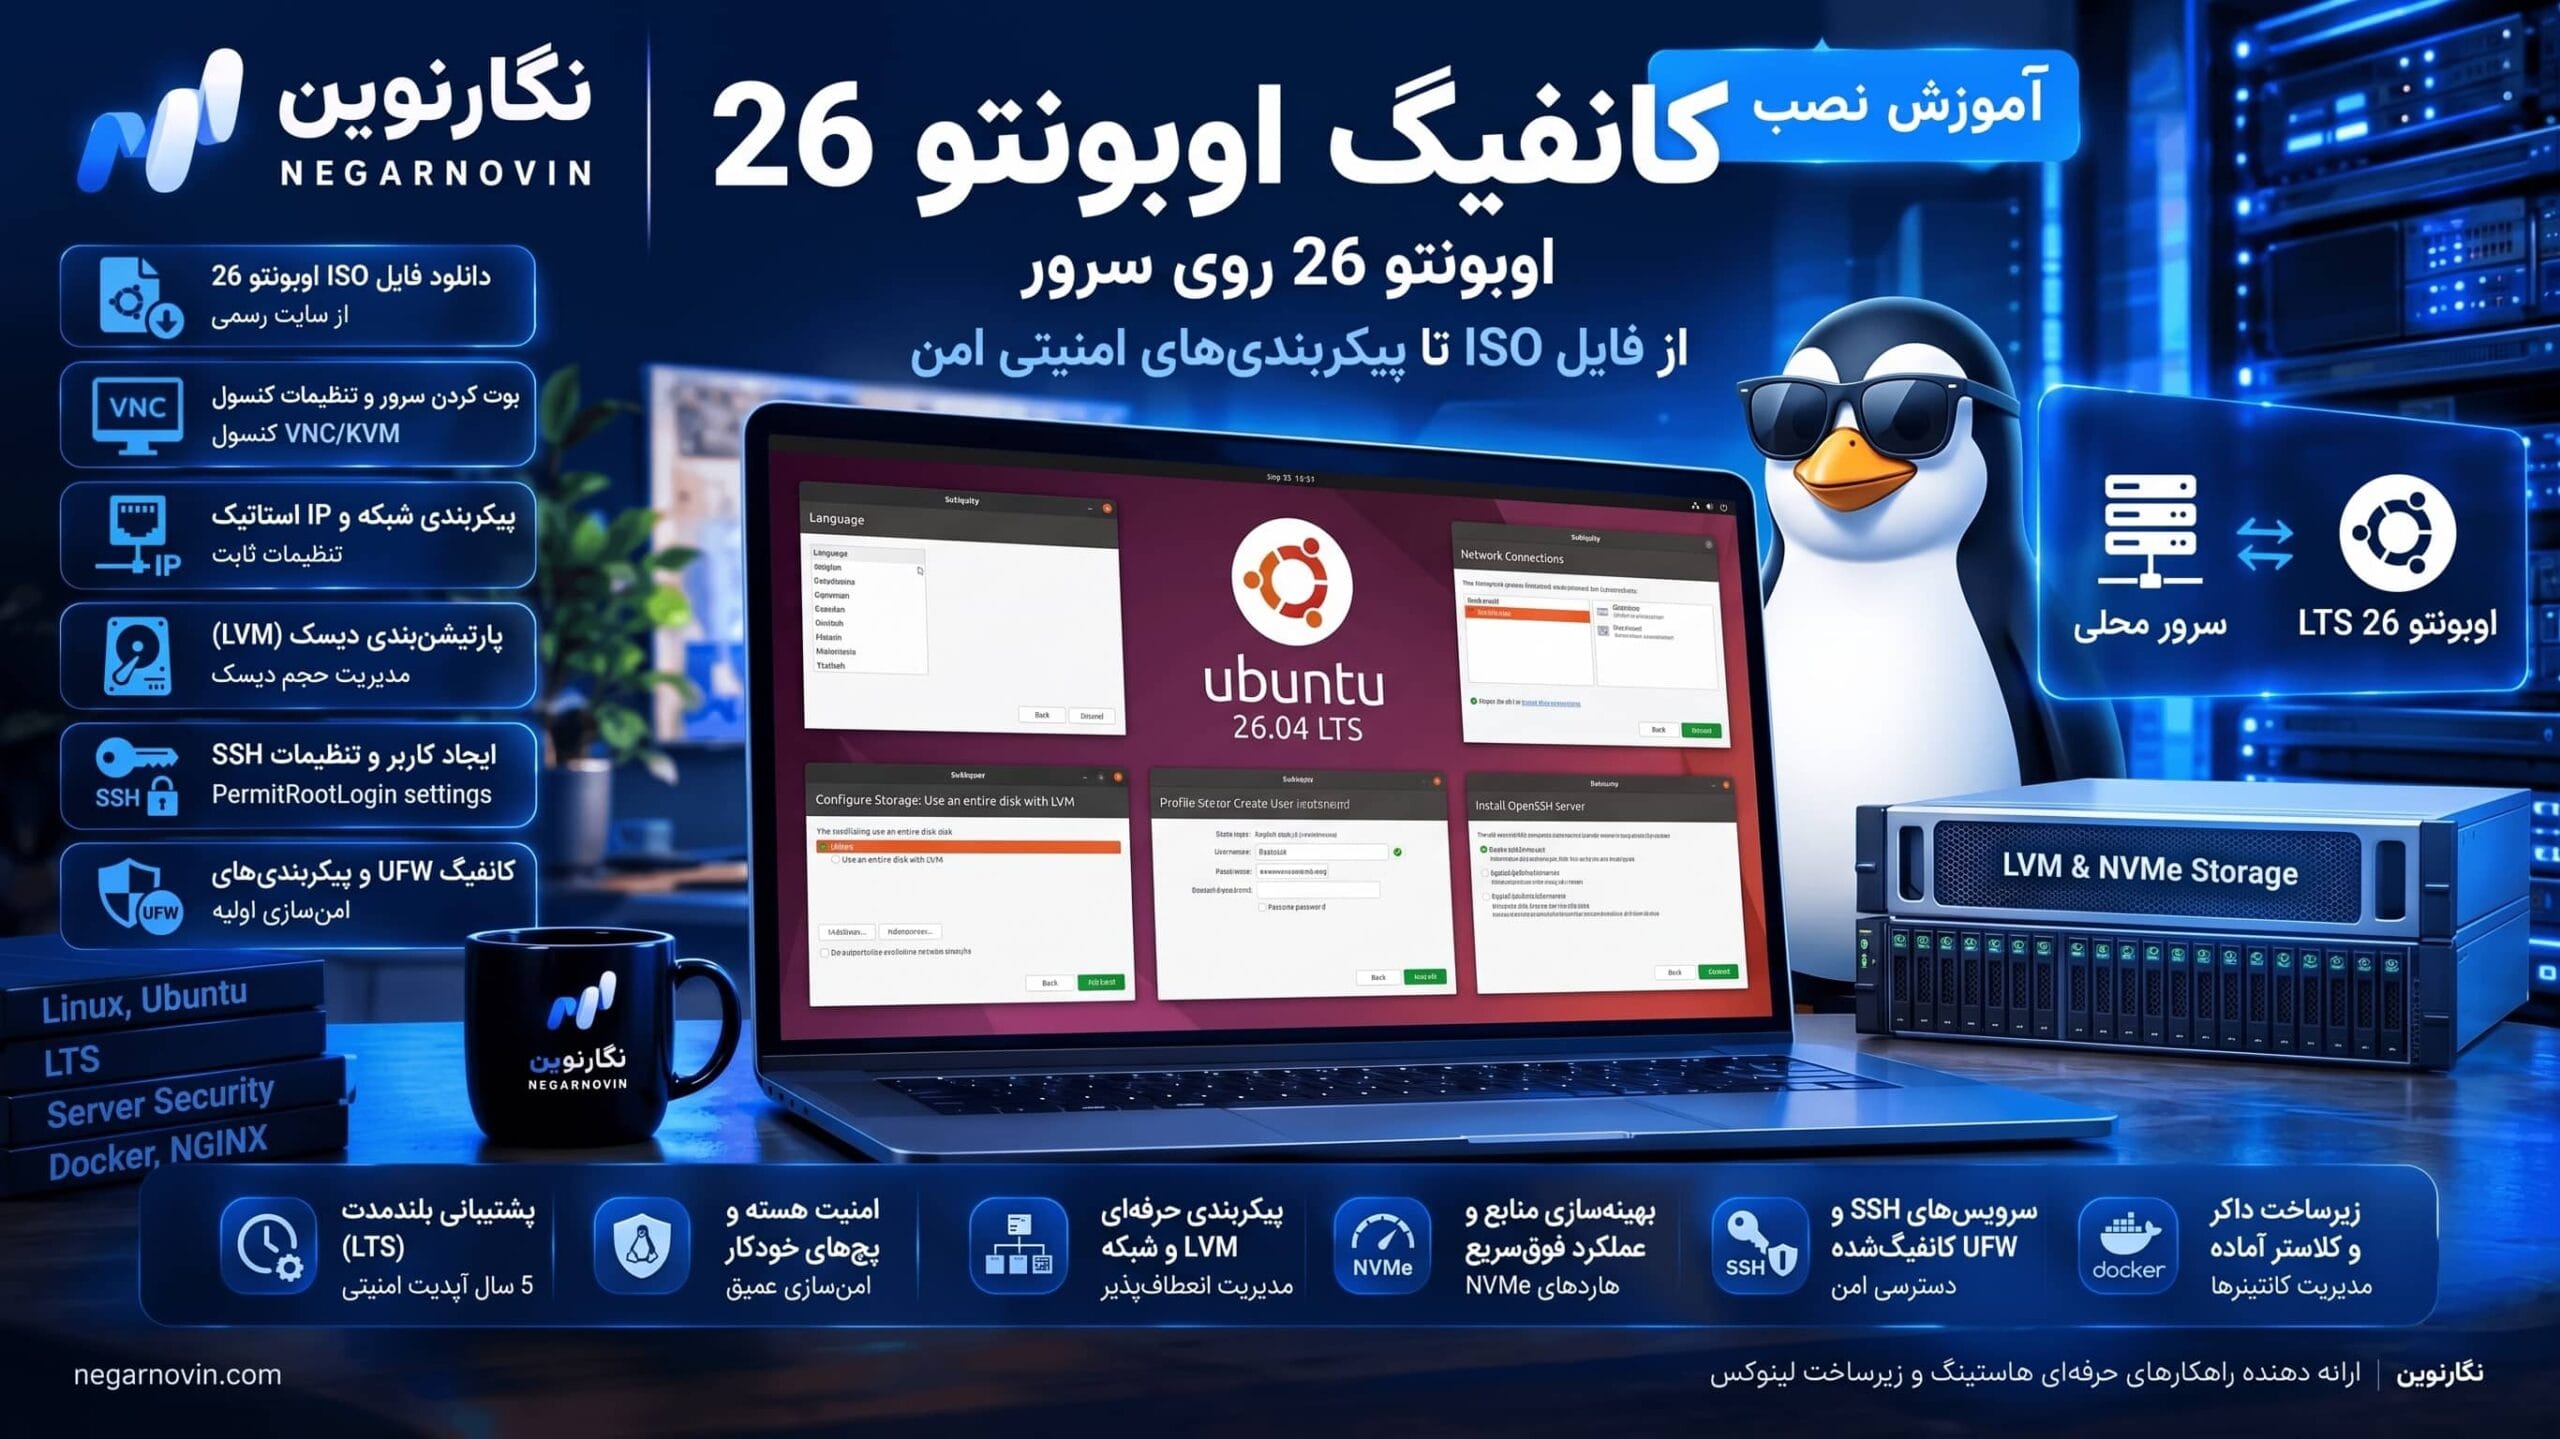
در این مقاله از بلاگ نگارنوین، مراحل نصب سرور اوبونتو ۲۶ از طریق فایل ISO و همچنین کانفیگهای امنیتی اولیه (Best Practices) پس از نصب را بهصورت کاملاً عملی و گامبهگام آموزش میدهیم.
پیشنیازهای سختافزاری اوبونتو ۲۶ (نسخه سرور)
برای نصب و اجرای روان نسخه Server (بدون رابط گرافیکی)، حداقل منابع زیر مورد نیاز است:
-
پردازنده (CPU): حداقل ۲ هسته با فرکانس ۲ گیگاهرتز
-
حافظه موقت (RAM): حداقل ۲ گیگابایت (۴ گیگابایت برای دیتابیس و داکر پیشنهاد میشود)
-
فضای ذخیرهسازی: حداقل ۲۵ گیگابایت (استفاده از درایوهای NVMe برای بالاترین سرعت I/O توصیه میشود)
-
دسترسی شبکه: اتصال اینترنت فعال و یک آدرس IP استاتیک
بخش اول: مراحل نصب سیستمعامل (OS Installation)
اگر از سرورهای مجازی نگارنوین استفاده میکنید، نیازی به طی کردن این مراحل ندارید؛ چرا که نصب اوبونتو ۲۶ تنها با یک کلیک از پنل مدیریت (Rebuild OS) انجام میشود. اما اگر قصد نصب دستی از طریق کنسول (VNC/KVM) را دارید، مراحل زیر را دنبال کنید:
گام ۱: بوت کردن سرور و انتخاب زبان
پس از قرار دادن فایل ISO اوبونتو ۲۶ در درایو مجازی سرور و بوت کردن آن، وارد محیط نصاب (Subiquity) میشوید.
-
در صفحه اول، زبان English را انتخاب کرده و
Enterبزنید. -
در بخش Keyboard configuration، چیدمان کیبورد را روی English (US) قرار داده و Done را انتخاب کنید.
-
در صفحه نوع نصب، گزینه Ubuntu Server را انتخاب کنید (نسخه minimized فاقد ابزارهای عیبیابی اولیه است و پیشنهاد نمیشود).
گام ۲: پیکربندی شبکه (Network Setup)
اوبونتو معمولاً IP را به صورت خودکار از DHCP دریافت میکند. اگر قصد دارید IP استاتیک تنظیم کنید:
-
روی اینترفیس شبکه (مثلاً
eth0یاens18) رفته و Edit IPv4 را انتخاب کنید. -
حالت را روی Manual قرار دهید.
-
مقادیر Subnet (مانند
192.168.1.0/24)، Address (آیپی سرور)، Gateway و Name Servers (مانند8.8.8.8, 1.1.1.1) را وارد کرده و ذخیره کنید.
گام ۳: پارتیشنبندی دیسک (Storage Configuration)
-
در این مرحله، گزینه Use an entire disk را انتخاب کنید.
-
تیک گزینه Set up this disk as an LVM group را حتماً بزنید. استفاده از LVM (Logical Volume Manager) به شما اجازه میدهد در آینده بدون خاموش کردن سرور، حجم هارد خود را افزایش دهید.
-
در صفحه خلاصه پارتیشنها، تخصیص فضا را بررسی کرده و Done و سپس Continue را بزنید.
گام ۴: ساخت کاربر و نصب SSH
-
Profile Setup: نام خود، نام سرور (Hostname)، نام کاربری (Username) و یک رمز عبور قدرتمند را وارد کنید. (توجه: در اوبونتو به دلایل امنیتی، کاربر root به صورت پیشفرض غیرفعال است و شما از طریق این کاربر جدید و دستور
sudoبه سیستم مسلط میشوید). -
SSH Setup: در صفحه بعدی، حتماً تیک گزینه Install OpenSSH server را بزنید. در غیر این صورت پس از نصب نمیتوانید از طریق نرمافزارهایی مثل Putty به سرور ریموت بزنید!
-
مراحل نصب آغاز میشود. پس از مشاهده پیغام Install Complete، گزینه Reboot Now را انتخاب کنید.
بخش دوم: کانفیگهای حیاتی پس از نصب (Post-Installation)
نصب اوبونتو پایان راه نیست! یک سرور خام به شدت در برابر حملات اینترنتی آسیبپذیر است. پس از لاگین به سرور از طریق SSH، این ۴ دستور حیاتی را به ترتیب اجرا کنید:
۱. آپدیت مخازن و پکیجها سیستم
اولین قدم در هر سرور لینوکسی، دریافت آخرین پچهای امنیتی است:
sudo apt update && sudo apt upgrade -y
۲. ایمنسازی سرویس SSH
رباتهای هکر به صورت ۲۴ ساعته در حال تست پسورد روی پورت پیشفرض ۲۲ هستند. برای تغییر پورت و جلوگیری از ورود مستقیم با یوزر root، فایل کانفیگ SSH را ویرایش کنید:
sudo nano /etc/ssh/sshd_config
خط #Port 22 را پیدا کرده، علامت # را حذف و عدد آن را به یک پورت دلخواه (مثلاً Port 2026) تغییر دهید. همچنین خط PermitRootLogin را پیدا کرده و مقدار آن را به no تغییر دهید. فایل را با Ctrl+O و Enter ذخیره کرده و با Ctrl+X خارج شوید. سپس سرویس را ریاستارت کنید:
sudo systemctl restart ssh
۳. پیکربندی فایروال (UFW)
فایروال بینظیر اوبونتو (Uncomplicated Firewall) به صورت پیشفرض نصب است اما خاموش است. ابتدا پورت جدید SSH که در مرحله قبل تنظیم کردید را باز کنید، سپس فایروال را روشن کنید:
sudo ufw allow 2026/tcp
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
sudo ufw enable
(با این دستورات، دسترسی به SSH و پورتهای وب برای سرور شما باز و سایر پورتها مسدود میشوند).
۴. تنظیم منطقه زمانی (Timezone)
برای اینکه لاگهای سرور و سرویسهای شما (مثل کرونجابها) با زمان محلی هماهنگ باشند:
sudo timedatectl set-timezone Asia/Tehran
با اجرای دقیق این مراحل، شما یک سرور اوبونتو ۲۶ پایدار، امن و آماده برای میزبانی سرویسهای حرفهای خود دارید. مدیریت زیرساختهای لینوکسی نیازمند شبکهای بدون اختلال و سختافزاری قدرتمند است. در نگارنوین، ما سرورهای مجازی و کلود خود را با معماری پردازندههای نسل جدید، هاردهای فوقسریع NVMe و سیستمعاملهای آماده (شامل اوبونتو ۲۶) به همراه فایروالهای سختافزاری ارائه میدهیم تا شما تنها روی توسعه کسبوکار خود تمرکز کنید.